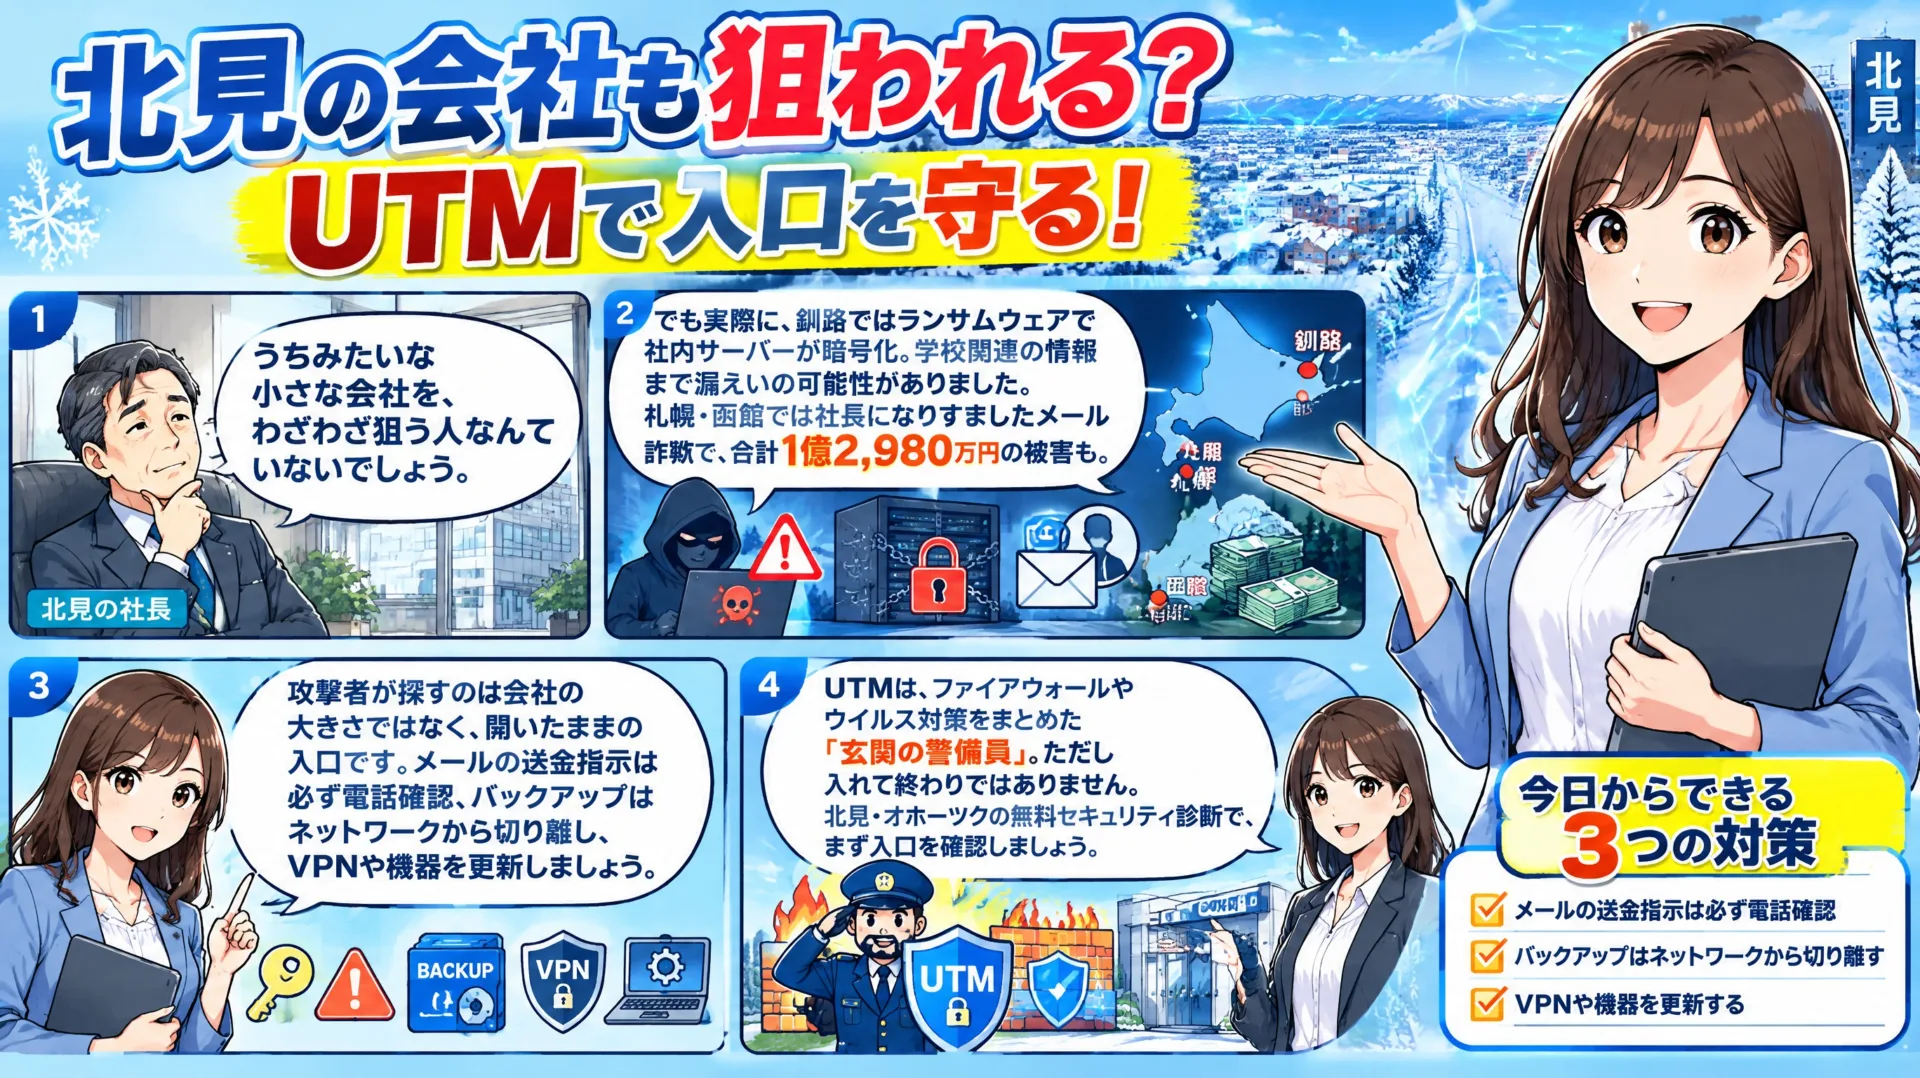
「うちみたいな北見の小さな会社を、わざわざ狙う人なんていないでしょう」。セキュリティの話をすると、社長さんからよくこう言われます。お気持ちはよくわかります。けれども、ここ1年ほどの道内のニュースを並べてみると、その考えは少し危ういかもしれません。
結論から申し上げると、サイバー攻撃の被害に遭うかどうかを決めるのは「会社の大きさ」ではなく、**「入り口が開いたままになっていないか」**です。この記事では、釧路や札幌・函館で実際に起きた被害と最新の統計をもとに、北見の中小企業が今日からできるランサムウェア対策とメール詐欺対策、そしてUTMという選択肢についてお話しします。
 道内で今まさに起きているサイバー被害
ニュースで見るサイバー攻撃は、東京の大企業の話に思えるかもしれません。しかし2026年に入ってから、道内でも身近な被害が続いています。ここでは、北見の社長にぜひ知っておいていただきたい2つの事例を紹介します。
 釧路でも起きたランサムウェア被害
釧路に本社を置く情報支援企業「ポータス」で、2026年8月29日の早朝、社内サーバーのデータが暗号化されているのが見つかりました。ランサムウェアとは、会社のデータを勝手に暗号化して使えなくし、元に戻す代わりに身代金を要求するウイルスのことです。
怖いのはここからです。当初、顧客のシステムへの影響は確認されていないと説明されていましたが、その後、社内サーバーに保存されていた学校関連の情報にまで影響が及んでいたことがわかりました。釧路市は10月15日、市立小中学校の児童生徒や教職員のアカウント情報3万1,233件と、39校の管理用パスワードが漏えいした可能性があると発表しています。
この事例が教えてくれるのは、自社が攻撃されると、お預かりしている取引先の情報まで巻き込んでしまうという現実です。北見の会社も、お客様の名簿や図面、見積書など、多くの大切な情報を預かっているはずです。被害は自社だけでは終わりません。
社長名のメールで1億円超をだまし取られた札幌・函館の企業
もう一つは、ウイルスすら使わないメール詐欺です。北海道新聞(2026年1月8日)によると、2025年12月以降、社長になりすましたメールが社内のアドレスに届き、社員にLINEなどのグループチャットを作らせて送金を指示する詐欺が道内で相次ぎました。札幌市と函館市の企業2社が被害に遭い、だまし取られた額は合計1億2,980万円。北海道警察には、ほかにも10件以上の相談が寄せられていたそうです。
悪用されたのは、ホームページなどで公開している会社のメールアドレスでした。「至急」「会社に戻ったら説明する」といった言葉で急がせ、ふだん業務で使わないSNSに誘い込むのが典型的な手口だと、道警も注意を呼びかけています。社長の名前と会社のアドレスさえわかれば、規模に関係なくどの会社でも狙えるということです。
さらに今週(10月15日)にも、不正アクセスの影響で道内41市町村の防災情報の配信が一時止まったことや、道内18の医療機関でネット予約などが停止したことが報じられました。サイバー被害は、もはや遠い世界の話ではありません。
なぜ中小企業が狙われるのか
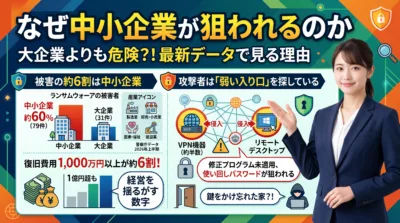 「それでも、狙われるのは大きな会社のほうでは?」と感じる方もいらっしゃるでしょう。ここでは全国の最新データから、中小企業が被害の中心になっている理由を見ていきます。
被害の約6割は中小企業という全国データ
警察庁が2026年9月に公表した「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」によると、2026年1〜6月に警察へ報告されたランサムウェア被害は123件で、半期として過去最多を更新しました。規模別に見ると中小企業が79件と約6割を占め、大企業の31件を大きく上回っています。業種も製造業、卸売・小売業、医療・福祉、建設業と幅広く、「うちの業界なら安全」と言える状況ではありません。
被害の重さも見過ごせません。調査・復旧にかかった費用は、回答した企業の約6割が1,000万円以上で、1億円を超えたケースもありました。1か月以内に復旧できたのは半数に届かず、公表時点でもまだ復旧の途中という企業もあります。従業員が数人から数十人の会社にとって、1,000万円の出費と1か月の業務停止は、まさに経営を揺るがす数字ではないでしょうか。
攻撃者は「会社の大きさ」ではなく「開いている入り口」を探している
では、なぜ中小企業の被害が多いのでしょうか。理由はシンプルで、攻撃者は会社を名前で選んでいるのではなく、インターネット上の「弱い入り口」を機械的に探し回っているからです。
同じ警察庁の資料では、感染経路がわかった36件のうち、VPN機器からの侵入が18件で約半数、リモートデスクトップからの侵入が9件でした。VPNとは、社外から社内のネットワークに安全につなぐための仕組みです。テレワークや出張先からの接続のために導入したものの、その後の更新が止まったままという会社は、北見でも決して珍しくありません。
攻撃に使われるのは高度な技術というより、修正プログラムを当てていない機器や、使い回しのパスワードです。最近は攻撃ツールを貸し出すビジネスまで広がり、専門知識がなくても攻撃できる時代になりました。守りが手薄になりがちな中小企業は、攻撃者から見れば「鍵をかけ忘れた家」に映ってしまうのです。
北見の会社が今すぐできる3つの対策
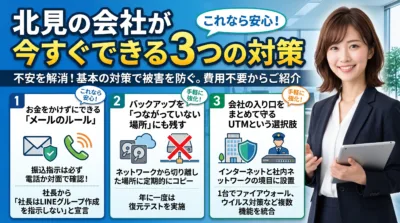 ここまで読んで不安になった方もいらっしゃると思いますが、ご安心ください。被害の多くは、基本的な対策をきちんと続けることで防げるものです。費用のかからないものから順に、3つご紹介します。
お金をかけずにできる「メールのルール」
メール詐欺対策でいちばん効くのは、実は機械ではなく社内のルールです。「振込や振込先の変更をメールやSNSで指示されたら、必ず電話か対面で本人に確認する」。この一文を社内で決めて共有するだけで、札幌・函館のような被害はかなり防げます。
あわせて、社長ご自身が「私が社員にLINEグループを作れと指示することは絶対にない」と朝礼などで宣言しておくのも効果的です。社員が「社長に確認するのは失礼かな」とためらわずに済む雰囲気をつくることも、社長にしかできない大切な対策です。
バックアップを「つながっていない場所」にも残す
ランサムウェアの厄介な点は、ネットワークにつながったバックアップまで一緒に暗号化してしまうことです。警察庁の過去の調査でも、バックアップから復元できなかった理由として「バックアップも暗号化されていた」という回答が最も多く挙がっています。
ふだん使うファイルサーバーとは別に、ネットワークから切り離した場所にも定期的にコピーを残しておくこと。そして年に一度は、本当にそこから元に戻せるかを試してみること。これだけで、万一のときに会社が止まる期間を大きく縮められます。
会社の入り口をまとめて守るUTMという選択肢
そのうえでぜひ検討していただきたいのが、UTM(統合脅威管理)です。UTMは、インターネットと社内ネットワークの境目に置く「玄関の警備員」のような機器で、ファイアウォール、ウイルス対策、危険なサイトのブロック、不正侵入の検知といった複数の機能を1台にまとめたものです。
IT担当者がいない中小企業でも、会社の入り口の守りをまとめて固められるのがUTMの最大の利点です。北見の会社のように社長が総務もITも兼ねているケースほど、「1台で入り口を見張ってくれる」仕組みの価値は大きくなります。
UTMで何が守れて、何が守れないのか
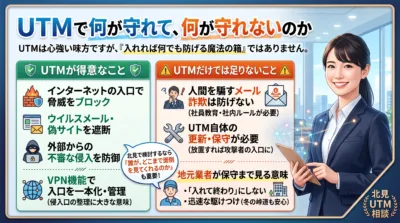 UTMは心強い味方ですが、「入れれば何でも防げる魔法の箱」ではありません。導入してから後悔しないよう、得意なことと苦手なことを正直にお伝えします。
UTMが得意なこと
UTMが力を発揮するのは、インターネットから入ってくる脅威を入り口で止める場面です。ウイルス付きのメール添付や偽サイトへのアクセスを遮断し、外部からの不審な侵入をブロックします。
また、多くのUTMはVPN機能を備えているため、バラバラに置かれた古いVPN機器を整理し、入り口を一つにまとめて管理しやすくできます。先ほどの統計で侵入口の約半数がVPN機器だったことを考えると、この「入り口の整理」だけでも大きな意味があります。
UTMだけでは足りないことと、地元業者が保守まで見る意味
一方で、社員が本物の社長からの指示だと信じて自分で振り込んでしまうメール詐欺は、機械だけでは防ぎきれません。だからこそ、先ほどの社内ルールとUTMを組み合わせることが大切です。
もう一つ見落とされがちなのが、UTM自体も更新が必要な機器だということです。修正プログラムを当てずに放置すれば、会社を守るはずの機器が、逆に攻撃者の入り口になってしまいます。UTMは「入れて終わり」ではなく、更新状況の確認や設定の見直しを続けてこそ役に立ちます。
何かあったときにすぐ駆けつけられる地元の業者が、導入から保守まで一緒に見ることの価値はここにあります。冬の峠道を越えて札幌から業者が来るのを待つ間、会社が止まったまま……という事態は避けたいですよね。北見でUTMを検討されるなら、「誰が、どこまで面倒を見てくれるのか」もぜひ比べてみてください。
まとめ:まずは「うちの入り口」を確かめることから
サイバー攻撃の被害は、もう東京の大企業だけの話ではありません。釧路でも、札幌や函館でも、身近な会社がまさに今、被害に遭っています。そして被害を分けるのは会社の大きさではなく、入り口が開いたままになっていないかどうかです。
メールのルールづくりとバックアップの見直しは、今日からでも始められます。そのうえで、自社のネットワークの入り口がどうなっているのか、VPN機器はきちんと更新されているのか、そもそもUTMが本当に必要なのか。ここは一度、専門家の目で確かめてみることをおすすめします。
【社名】では、北見・オホーツクの中小企業を対象に「無料セキュリティ診断」を行っています。 今お使いのネットワーク機器やメールの環境を拝見し、「どこが開いているのか」「何から手をつければいいのか」をわかりやすくお伝えします。無理な売り込みはいたしません。「うちは大丈夫かな」と少しでも気になった方は、どうぞお気軽にご相談ください。
無料セキュリティ診断のお申し込み・ご相談 お電話:【0157-61-2211】(受付時間:【9:00~17:00】)
お問い合わせ
参考資料
- 警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月)https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08_kami_cyber_jousei.pdf
- 北海道新聞「『社長の指示』でもご用心 詐欺新手口で道内1.2億円被害」(2026年1月8日)https://www.hokkaido-np.co.jp/article/1260618/
- セキュリティ対策Lab「北海道釧路市、児童生徒ら約3万1,000件のアカウント情報に漏えいの可能性」(2026年10月)https://rocket-boys.co.jp/security-measures-lab/portus-ransomware-kushiro-school-accounts/
- 北海道警察 本別警察署「『社長』や『役員』になりすました詐欺メールにご注意ください!」(2026年3月)